Backend en Producción · Arturo Velazquez
Protege en producción.
Seguridad Backend y APIs
La seguridad que importa cuando el servicio ya tiene usuarios y tráfico. Modelo de amenazas y defensa concreta, no checklist genérico.
Backend en Producción
Primera edición digital · 2026
Vol. 03 · Rook
Fragmento · Vol. III — Rook
Una página del volumen.
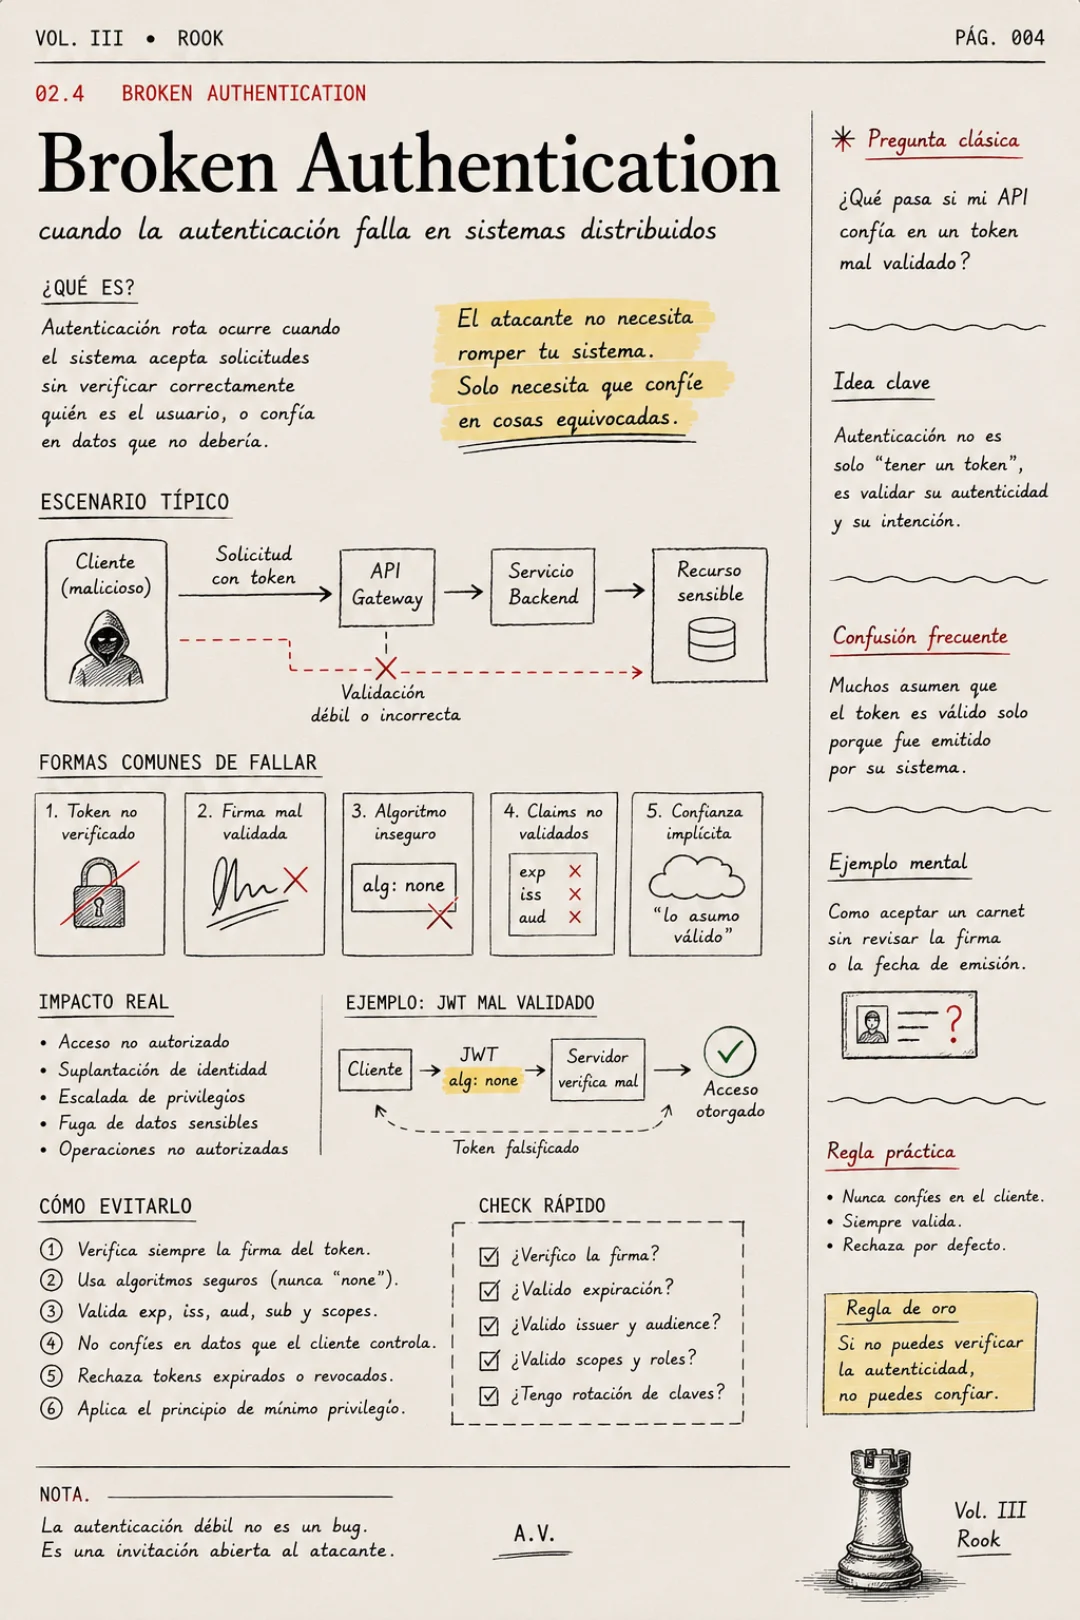
Fragmento extraído del Vol. III · Seguridad Backend
Cuestionario
Una muestra del volumen.
¿Cuándo un JWT firmado deja de ser seguro?
¿Dónde almacenarías secretos en producción?
¿Qué ocurre si un endpoint interno se vuelve público?
¿Cómo rotarías credenciales sin afectar usuarios?
¿Por qué la autenticación no es lo mismo que la autorización?
¿Cómo explotarías este sistema si fueras el atacante?
Vol. III · Rook
Vol. III · Rook
Seguridad Backend y APIs
Edición digital · Primera edición · 2026
28
vectores de ataque
34
diagramas
12
escenarios reales
Edición individual · $12 USD
Adquirir edición→Backend en Producción
AV · III · 2026
Serie desarrollada por Arturo Velazquez · Senior Backend Engineer · México · 2026